Що таке сувора автентифікація клієнта
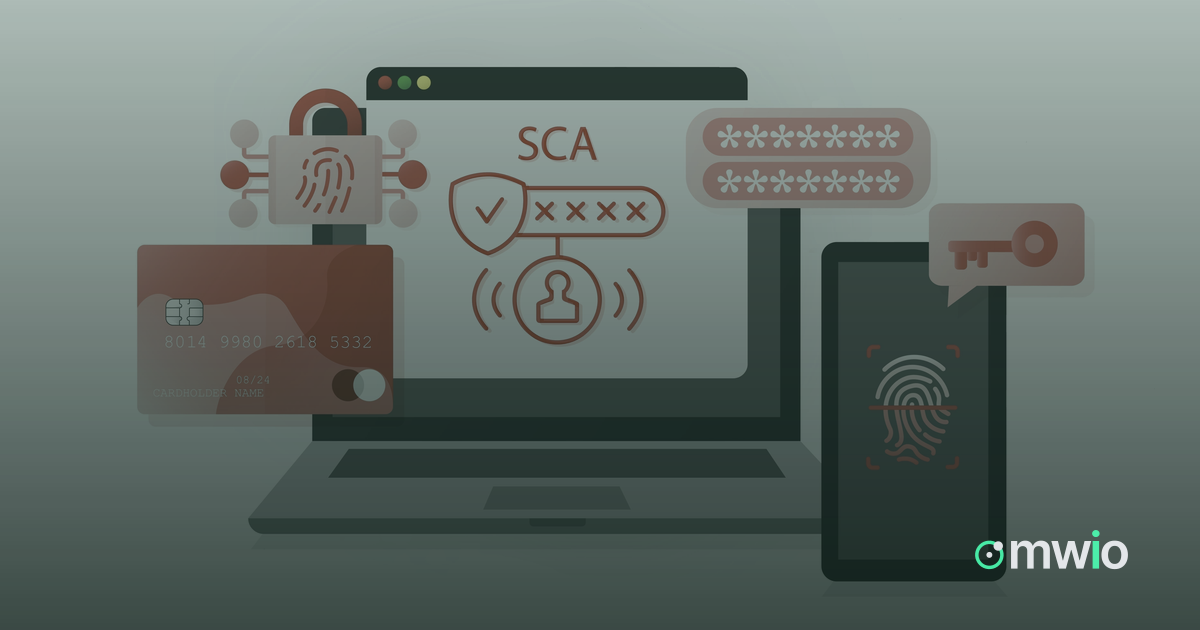
Strong Customer Authentication (SCA) — це вимога переглянутої Директиви ЄС про платіжні послуги (PSD2) та її регуляторних технічних стандартів (RTS). Вона стосується більшості електронних платежів, які інціює платник у межах Європейського економічного простору, включно з картковими платежами та переказами між рахунками. Мета — підтвердити, що платіж авторизує саме власник рахунку, і тим самим знизити шахрайство в дистанційних та card-not-present транзакціях.
Правило двох факторів
SCA вимагає підтвердження щонайменше двома незалежними елементами з трьох категорій: те, що клієнт знає (PIN або пароль), те, що клієнт має (телефон, картку чи апаратний токен), і те, чим клієнт є (відбиток пальця чи скан обличчя). Платіж, що спирається лише на один з цих факторів — наприклад, тільки номер картки та термін дії — не відповідає вимогам SCA. На практиці SCA зазвичай реалізується через 3-D Secure, банківські застосунки або одноразові коди, прив'язані до зареєстрованого пристрою.
Винятки, які можуть запросити мерчанти
Технічні стандарти PSD2 також описують винятки, що дозволяють пропустити додатковий крок автентифікації, якщо ризик визнано достатньо низьким. Сам мерчант не надає ці винятки — рішення ухвалює емітент картки або провайдер платіжних послуг, до якого надходить запит. Основні категорії:
- Платежі на невелику суму: дистанційні транзакції нижче встановленого порогу, з обмеженням на кількість таких платежів або сукупну суму, після якої SCA знову стає обов'язковою.
- Аналіз ризику транзакції (TRA): еквайєри та емітенти з рівнем шахрайства нижче референтних значень з RTS можуть застосовувати виняток до певних сум транзакції, оцінюючи ризик у реальному часі для кожного платежу.
- Регулярні платежі: SCA обов'язкова для першого платежу в серії регулярних стягнень фіксованої суми; наступні платежі в тій самій серії можуть бути звільнені від повторної автентифікації.
- Довірені отримувачі (whitelisting мерчанта): якщо клієнт одного разу додав мерчанта до довіреного списку в банку через крок SCA, наступні платежі цьому мерчанту можуть обходити додаткову автентифікацію.
- Корпоративні платежі: транзакції через окремі корпоративні платіжні процеси чи протоколи, недоступні звичайним споживачам, можуть підпадати під виняток.
Будь-який виняток емітент може скасувати. Якщо власні перевірки ризику емітента позначають платіж як підозрілий, він завжди може вимагати повну автентифікацію — тож запит на виняток не гарантує проходження транзакції без додаткової перевірки.
Як це вписується у процес оплати
Оскільки остаточне рішення щодо винятків ухвалює емітент, важливо, як сформовано сам запит на платіж. Хостед-чекаут omwio передає дані транзакції, необхідні емітенту чи провайдеру для оцінки винятку, а маршрутизація провайдерів дозволяє спрямувати транзакцію до провайдера, який підтримує потрібні сценарії SCA та винятків для цього методу оплати й напрямку. Панель мерчанта показує, як була автентифікована кожна конкретна транзакція, а панель менеджера дає командам payment operations змогу аналізувати результати автентифікації одразу по кількох мерчантах і провайдерах.
Що варто пам'ятати мерчантам
SCA та її винятки існують у межах технічної й регуляторної рамки, яку встановлюють PSD2 і RTS, а не всередині якоїсь однієї платформи. Перш ніж розраховувати на виняток для конкретного сценарію, мерчантам варто уточнити в еквайєра чи PSP, які винятки він підтримує і за яких умов, оскільки емітенти та платіжні системи застосовують одні й ті самі правила з певною часткою власного розсуду. Ця стаття описує механізм роботи SCA — вона не є гарантією того, як поведеться конкретна транзакція, емітент чи провайдер.