Что такое строгая аутентификация клиента
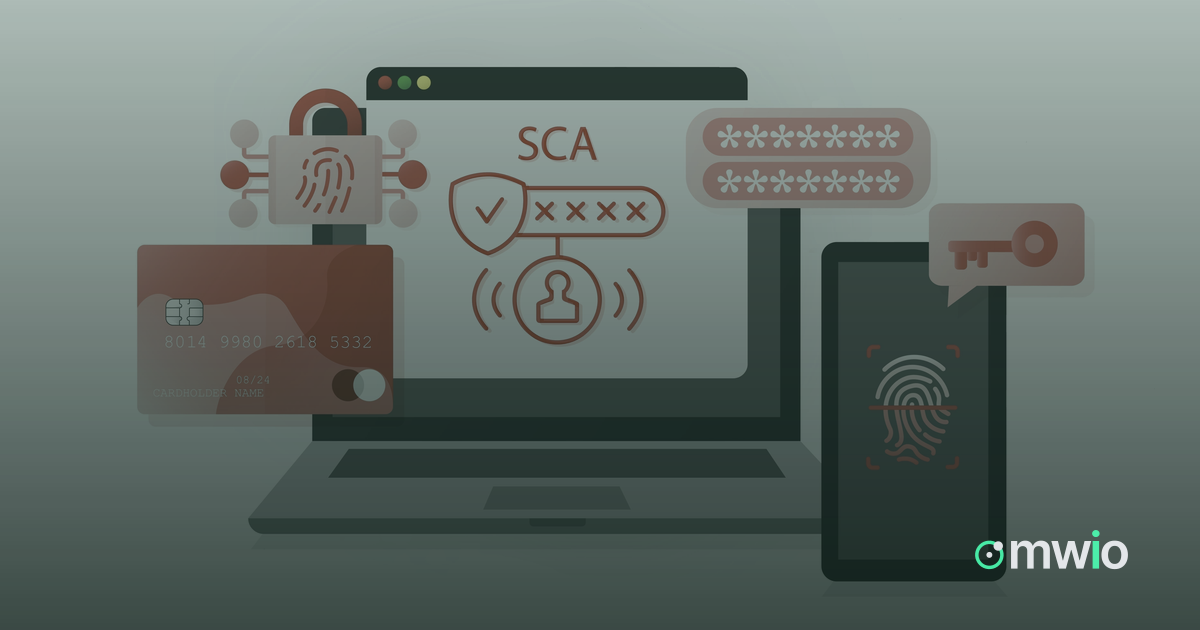
Strong Customer Authentication (SCA) — требование пересмотренной Директивы ЕС о платёжных услугах (PSD2) и её регуляторных технических стандартов (RTS). Оно касается большинства электронных платежей, которые инициирует плательщик в пределах Европейского экономического пространства, включая карточные платежи и переводы между счетами. Цель — подтвердить, что платёж авторизует именно владелец счёта, и тем самым снизить мошенничество в дистанционных и card-not-present транзакциях.
Правило двух факторов
SCA требует подтверждения минимум двумя независимыми элементами из трёх категорий: то, что клиент знает (PIN или пароль), то, что у клиента есть (телефон, карта или аппаратный токен), и то, чем клиент является (отпечаток пальца или сканирование лица). Платёж, который опирается только на один из этих факторов — например, лишь на номер карты и срок действия, — не соответствует требованиям SCA. На практике SCA обычно реализуется через 3-D Secure, банковские приложения или одноразовые коды, привязанные к зарегистрированному устройству.
Исключения, которые могут запросить мерчанты
Технические стандарты PSD2 также описывают исключения, которые позволяют пропустить дополнительный шаг аутентификации, если риск признан достаточно низким. Сам мерчант не предоставляет эти исключения — решение принимает эмитент карты или поставщик платёжных услуг, к которому поступает запрос. Основные категории:
- Платежи на небольшую сумму: дистанционные транзакции ниже установленного порога, с ограничением на количество таких платежей или суммарный объём, после которого SCA снова становится обязательной.
- Анализ риска транзакции (TRA): эквайеры и эмитенты с уровнем мошенничества ниже референсных значений из RTS могут применять исключение к транзакциям до определённой суммы, оценивая риск в реальном времени для каждого платежа.
- Регулярные платежи: SCA обязательна для первого платежа в серии регулярных списаний фиксированной суммы; последующие платежи в той же серии могут быть освобождены от повторной аутентификации.
- Доверенные получатели (whitelisting мерчанта): если клиент однажды добавил мерчанта в доверенный список через шаг SCA, последующие платежи этому мерчанту могут обходить дополнительную аутентификацию.
- Корпоративные платежи: транзакции через отдельные корпоративные платёжные процессы или протоколы, недоступные обычным потребителям, могут подпадать под исключение.
Любое исключение эмитент может отменить. Если собственные проверки риска эмитента отмечают платёж как подозрительный, он всегда может потребовать полную аутентификацию — поэтому запрос на исключение не гарантирует прохождение транзакции без дополнительной проверки.
Как это вписывается в процесс оплаты
Поскольку финальное решение по исключениям принимает эмитент, важно, как сформирован сам запрос на платёж. Хостед-чекаут omwio передаёт данные транзакции, необходимые эмитенту или провайдеру для оценки исключения, а маршрутизация провайдеров позволяет направить транзакцию провайдеру, который поддерживает нужные сценарии SCA и исключений для этого способа оплаты и направления. Панель мерчанта показывает, как была аутентифицирована каждая конкретная транзакция, а панель менеджера даёт командам payment operations возможность анализировать результаты аутентификации сразу по нескольким мерчантам и провайдерам.
Что стоит помнить мерчантам
SCA и её исключения существуют в рамках технической и регуляторной базы, которую устанавливают PSD2 и RTS, а не внутри какой-то одной платформы. Перед тем как рассчитывать на исключение для конкретного сценария, мерчантам стоит уточнить у эквайера или PSP, какие исключения он поддерживает и на каких условиях, поскольку эмитенты и платёжные системы применяют одни и те же правила с определённой долей собственного решения. Эта статья описывает механизм работы SCA — она не является гарантией того, как поведёт себя конкретная транзакция, эмитент или провайдер.